Certificaten - Gezondheidspersoneel
Informatie voor gezondheidspersoneel
Voor de FHIR-aanlevering aan NICE wordt patiëntinformatie elektronisch uitgewisseld tussen het ziekenhuis en NICE. Deze gegevens moeten:
- Vertrouwelijk blijven; niemand anders kan meelezen
- Authentiek zijn; NICE weet zeker dat de gegevens van het desbetreffende ziekenhuis zijn
- Integer blijven; de inhoud mag niet ongemerkt aangepast worden
Om dit te waarborgen maakt NICE gebruik van digitale certificaten. Een certificaat kan gezien worden als een soort digitaal paspoort van het ziekenhuis. Het bewijst wie u bent, van welk ziekenhuis de gegevens zijn en het maakt het mogelijk om gegevens versleuteld en veilig uit te wisselen.
Doel
Het doel van certificaten is het veilig kunnen versturen van FHIR-bundels (berichten) met patiënt- en opnamegegevens en ervoor zorgen dat de informatie te onderscheiden valt van andere ziekenhuizen. Alleen middels geregistreerde certificaten kan gestuurde informatie door NICE geïdentificeerd worden, en gelinkt worden aan het ziekenhuis dat de informatie verstuurd heeft. Bij de FHIR-koppeling wordt er een beveiligde verbinding (HTTPS/TLS) opgezet richting NICE. Hierbij presenteert het ziekenhuis een certificaat waardoor NICE weet welk ziekenhuis gegevens aanlevert. Deze verbinding is versleuteld.
Wat is een certificaat?
Technisch bestaat een certificaat en de bijbehorende installatie uit meerdere onderdelen. Deze termen kunnen handig van pas komen in communicatie met ICT, functioneel beheer en de EPD-leveranciers. Bij het aanmaken van een nieuwe sleutel wordt er een public en private key pair gegenereerd.
- Private key
- Dit is een geheime, cryptografische sleutel die op uw systeem blijft (bijvoorbeeld op een server of in het EPD). Met deze sleutel kan uw systeem zich bewijzen als ‘de eigenaar’ van het certificaat en data ontsleutelen of digitaal ondertekenen. De private key mag nooit gedeeld worden en hoort niet per e-mail of via een andere methode verspreid te worden.
- Public key
- Het openbare deel van de key pair. De public key zit in het certificaat zelf. Ontvangers (zoals NICE) gebruiken deze public key om te controleren of de gegevens echt van uw systeem komen, en om een versleutelde verbinding op te zetten die alleen uw systeem (met de private key) kan ontsleutelen.
- Certificaat
- Het certificaat bevat de public key en het bewijs dat het behoort bij een bepaald ziekenhuis. Dit bewijs wordt geleverd door een betrouwbare instantie, een zogenaamde Certificaat-Autoriteit (CA) door het certificaat te tekenen (signen) met hun eigen private key. Een systeem kan vervolgens de handtekening controleren met de public key van de CA en als dit goed is, dan is het certificaat betrouwbaar. Er kan ook een intermediate CA certificaat zijn. Dit betekent dat een ziekenhuis certificaat wordt getekend door een intermediate CA terwijl de intermediate CA weer is getekend door de Certificaat-Autoriteit. Hierdoor ontstaan er een keten van vertrouwen.
Proces
Dit zijn de stappen voor het verkrijgen (en vernieuwen), registreren en gebruiken van certificaten. Maakt u gebruik van de onderstaande handleiding als uw ziekenhuis binnenkort gaat overstappen op FHIR of als u al gebruikt maakt van FHIR maar uw certificaat is (bijna) verlopen:
- Eisen aan een certificaat
- Verkrijgen van een certificaat
- Registreren van een certificaat
- Testen van een certificaat
- Gebruik van een certificaat
Eisen aan een certificaat
- Het certificaat moet minimaal voldoen aan Transport Layer Securty (TLS) 1.2, bij voorkeur aan TLS 1.3. TLS is de techniek achter een “https-verbinding” die ervoor zorgt dat gegevens tussen twee systemen versleuteld en beschermd worden verzonden.
- Het certificaat moet zijn uitgegeven door een vertrouwde certificate authority (CA). Hierbij wordt gebruikt gemaakt van de standaard CA’s die bijvoorbeeld Microsoft of Redhat gebruiken in hun systemen. Ook accepteren wij VeCoZo CA. Alleen als het niet mogelijk is om bij een vertrouwde CA een certificaat te verkrijgen, verschaffen en accepteren wij NICE CA.
- De minimum sleutellengte is 3072 bits, bij voorkeur 4096 bits.
- Wanneer het certificaat niet direct wordt uitgegeven door een CA, maar door een intermediate CA dan moet deze intermediate beschikbaar zijn door deze mee te sturen wanneer het certificaat wordt opgestuurd.
Verkrijgen van een certificaat
Er zijn drie situaties waarin het ziekenhuis een certificaat moet aanvragen. Het ziekenhuis stapt over op de aanlevermethode ‘FHIR’ waarvoor een certificaat noodzakelijk is voor veilige informatie-uitwisseling. Of het ziekenhuis levert al aan via FHIR, maar het huidige certificaat dat wordt gebruikt voor de FHIR-aanlevering verloopt bijna of is verlopen. Afhankelijk van de situatie kan het zijn dat er extra handelingen nodig zijn. Hieronder staat per softwareleverancier de stappen uitgeschreven.
ChipSoft
Chipsoft werkt met een VeCoZo certificaat. Een certificaat kan aangevraagd worden bij VeCoZo, dit kan geregeld worden via de functioneel beheerder van het ziekenhuis. Afhankelijk van de situatie, volgen er verschillende stappen:
- Het ziekenhuis stapt over op FHIR:
- ChipSoft zal het ziekenhuis begeleiden in het verkrijgen van het certificaat (een VeCoZo certificaat en een VeCoZo Test Certificaat), het installeren ervan op de COMEZ-server en het instellen van het certificaat in de koppeling. Ook zal ChipSoft enkele testdagen inroosteren om FHIR-aanleveringen te testen. Indien u hier vragen over heeft kunt u terecht bij de ChipSoft of info@stichting-nice.nl
- Het huidige certificaat is verlopen (let op dit vereist meer stappen dan wanneer het huidige certificaat bijna verloopt):
- De functioneel beheerder heeft een nieuw certificaat ontvangen van VeCoZo. Deze moet geïnstalleerd worden in de certificatenmanager op de COMEZ-server. Daarna moet het certificaat ingesteld worden in de koppeling. Hiervoor dient u een supportcall in bij ChipSoft en vraagt u om een koppelingen consultant. Het is hierbij van belang dat u aangeeft in de supportcall om welk certificaat het gaat, inclusief abonnement nummer en verloopdatum van het certificaat. Als laatste is het van belang dat het certificaat wordt geüpload in NICE-online, zie hiervoor onderdeel ‘Registreren van een certificaat’. Door het registreren van het certificaat wordt het certificaat gekoppeld aan uw ziekenhuisnummer. Dit is noodzakelijk voor de FHIR-aanleveringen.
- Het huidige certificaat verloopt bijna (is dus nog geldig maar wordt op tijd vervangen!):
- De functioneel beheerder heeft een nieuw certificaat ontvangen van VeCoZo. Deze moet geïnstalleerd worden in de certificatenmanager op de COMEZ-server. Hierna is het van belang dat het certificaat wordt geüpload in NICE-online, zie hiervoor onderdeel ‘Registreren van een certificaat’. Door het registreren van het certificaat wordt het certificaat gekoppeld aan uw ziekenhuisnummer. Dit is noodzakelijk voor de FHIR-aanleveringen.
EPIC of Mediscore
Het verdient de voorkeur om zelf een certificaat te verkrijgen in de eigen organisatie. EPIC en Mediscore werken met verschillende CA’s (o.a. Geant, Twarte). Om een certificaat aan te vragen kan er het beste contact opgenomen worden met de functioneel beheerder van uw ziekenhuis en uw software leverancier. Zodra de aanvraag van een certificaat is geregeld en deze ontvangen is, moet het certificaat geïnstalleerd worden in de certificatenmanager. Daarna moet het certificaat juist in de koppeling gezet worden, hiervoor kunt u terecht bij uw functioneel beheerder e/o software leverancier.
Mocht het niet lukken om een certificaat te verkrijgen via uw software leverancier of extern erkende CA, dan heeft NICE een eenvoudige CA ingericht waarmee een certificaat kan worden uitgegeven voor de FHIR aanlevering. Bij het onderdeel ‘Certificate Signing Request (CSR) aanmaken staan instructies om een certificaat aan te vragen via NICE. Let op dat deze instructies enige IT kennis is vereisen. Mocht u er niet uitkomen, neemt u dan alstublieft contact op met info@stichting-nice.nl .
Als laatste is het van belang dat het certificaat wordt geüpload in NICE-online, zie hiervoor onderdeel ‘Registreren van een certificaat’. Door het registreren van het certificaat wordt het certificaat gekoppeld aan uw ziekenhuisnummer. Dit is noodzakelijk voor de FHIR-aanleveringen.
Registratie van het certificaat
Het certificaat moet in NICE-Online worden geüpload om deze te koppelen aan het ziekenhuisnummer. Pas daarna kan er veilig informatie worden verzonden tussen het ziekenhuis en NICE.
NICE Online
Om het certificaat te kunnen uploaden moet er ingelogd worden op NICE-online, en moet de gebruiker de juiste rechten (rollen) zijn toegekend. Vaak hebben de eindverantwoordelijk en vervangend contactpersoon de juiste rechten om het certificaat te uploaden en kunnen deze rechten ook aan andere accounts toewijzen. Wilt u weten welke personen de rechten hebben om het certificaat te uploaden, of wilt u zelf een account krijgen om dit te doen? Neemt u dan contact op met info@stichting-nice.nl.
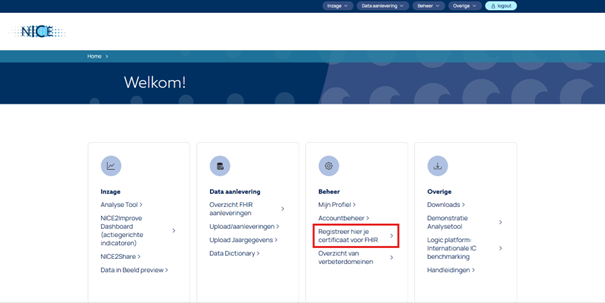
Indien de juiste rechten (rollen) zijn toegekend aan de NICE-online gebruiker, dan kan er op NICE-online worden ingelogd. Op de homepagina van NICE-online ziet u onder Beheer de tekst Registreer hier je certificaat voor FHIR.
Afhankelijk of u al eerder certificaten heeft geüpload, moet u eerst naar beneden scrollen voor het certificaat verzonden kan worden en wordt opgeslagen in NICE-online. Let op! In de upload tool wordt alleen het publieke certificaat geaccepteerd (het .crt bestand). PFX bestanden (bestaande uit een combinatie van het certificaat en de private key) worden hier geweigerd!
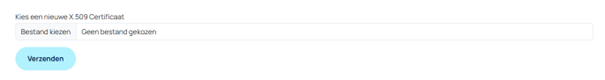
Na het verzenden zal het certificaat automatisch worden gecontroleerd. Indien het certificaat geaccepteerd wordt, dan wordt het direct getoond in het overzicht.
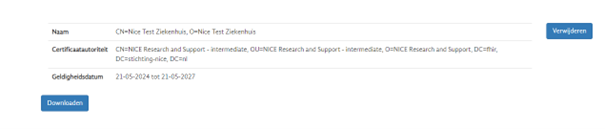
Vanaf nu weet NICE dat dit certificaat bij het ziekenhuisnummer hoort dat gekoppeld is aan het account van de persoon dat het certificaat heeft geüpload.
Op deze pagina kunt u altijd na kijken welke certificaten er zijn geupload. Hier kunt u de gegevens van de CA, het ziekenhuis en de geldigheidsduur nakijken.